Desarrollo
Una rama por mejora o conjunto de cambios facilita revisar el alcance sin interferir con la entrega vigente.
Ingeniería
Conservamos la historia de cada cambio y planificamos cómo recuperar la aplicación y su información. GitHub, Docker y GitHub Actions conectan el desarrollo con una entrega controlada en la nube.
Continuidad en la nube
El equipo revisa y aprueba. La automatización construye y despliega. Los respaldos conservan la información necesaria para recuperar la operación.
Ver cómo funciona
Personas, procesos y tecnología
Una solución conecta el trabajo de tu equipo con la información y las herramientas que necesita. La continuidad se prepara desde el desarrollo hasta la puesta en marcha.
Video de presentación de EPYS.
Git registra versiones del código. Cada registro, llamado commit, reúne una modificación y explica su propósito: una nueva funcionalidad, una mejora o la corrección de un problema. Así podemos comparar lo que había antes y después, identificar el cambio y recuperar una versión cuando corresponde.
GitHub es el espacio compartido donde organizamos ese historial y revisamos el trabajo. Las ramas de desarrollo permiten preparar cambios separados de la versión aprobada. Una solicitud de integración reúne las diferencias para revisarlas antes de incorporarlas a main.
Main conserva las revisiones aprobadas para las entregas. Para saber qué está realmente en producción, relacionamos cada despliegue con su commit y su imagen Docker: integrar un cambio y publicarlo son pasos distintos.
Una rama por mejora o conjunto de cambios facilita revisar el alcance sin interferir con la entrega vigente.
El equipo comprueba el código y el proceso que utiliza el cliente antes de aceptar la integración.
La revisión aprobada y el registro de despliegue permiten localizar qué versión se publicó y con qué componentes.
Una aplicación necesita código, librerías y una configuración de ejecución. Docker permite empaquetar el código y sus dependencias en una imagen identificada por versión. El contenedor ejecuta esa imagen en la infraestructura preparada para el proyecto.
Esto facilita probar una entrega y trasladarla a producción conservando su contenido. La configuración específica de cada entorno y sus credenciales se suministran por separado. Los datos de los usuarios también se conservan fuera de la imagen: reemplazar un contenedor no debe significar perder la información del negocio.
La imagen Docker permite recuperar el componente de aplicación de una entrega anterior. Para recuperar el servicio completo, también necesitamos sus datos, archivos, configuración y accesos.

GitHub Actions ejecuta un flujo de tareas definido para el proyecto. Puede comprobar el código, construir la imagen y desplegarla. Los entornos y sus reglas permiten establecer qué ramas pueden publicar, qué permisos se utilizan y cuándo debe aprobarse una entrega. Cómo controla GitHub Actions los despliegues.
Las personas revisan y aprueban; GitHub Actions realiza el despliegue. El paso a producción sigue un flujo automatizado, en lugar de editar los archivos del servicio manualmente. Este «robot» ejecuta instrucciones previamente definidas: no decide por su cuenta qué publicar. Actúa después de las comprobaciones y aprobaciones configuradas, con permisos limitados y un registro de su ejecución.
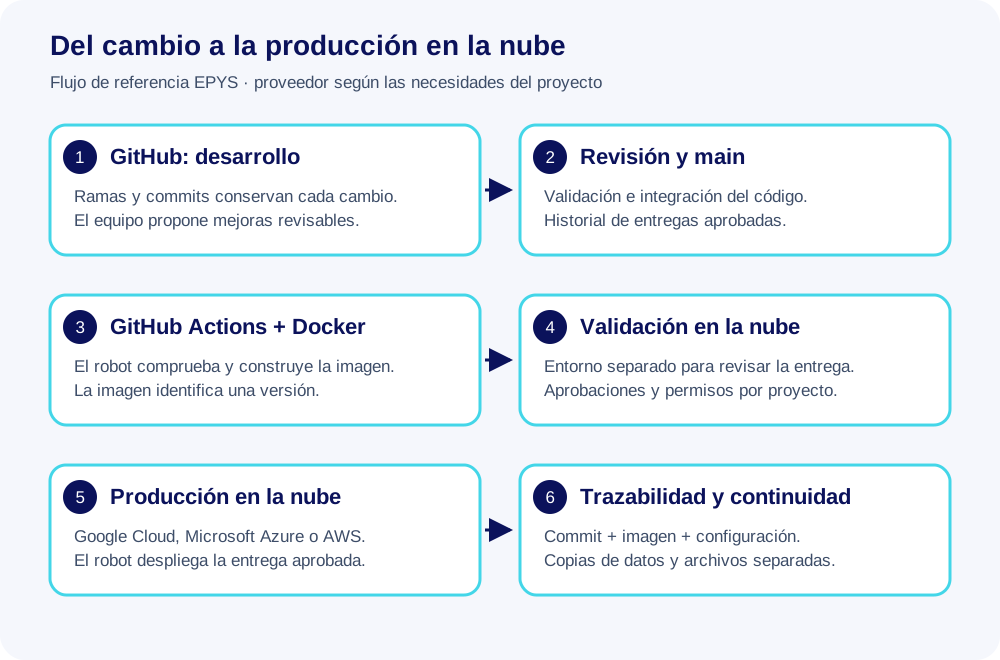
Trabajar en una rama de desarrollo y registrar commits con la solicitud y el propósito de la modificación.
Comparar el cambio, comprobar su funcionamiento e incorporarlo a main cuando esté aprobado.
Preparar la imagen Docker y asociarla con la revisión del código para reconocer exactamente la entrega.
Comprobar la aplicación en un entorno de validación separado de producción, con configuración y datos adecuados para las pruebas.
Ejecutar el despliegue con los controles definidos y verificar los recorridos principales de la aplicación.
Registrar la versión publicada y conservar los componentes y las copias necesarios para una recuperación coordinada.
El flujo, las aprobaciones y las pruebas se configuran según el alcance del servicio y la infraestructura del cliente.
Desarrollamos y operamos los proyectos en infraestructura de nube, con entornos de desarrollo, validación y producción separados. El equipo y el cliente pueden revisar avances en espacios preparados para cada etapa; producción atiende la operación real.
Trabajamos con Google Cloud Platform, Microsoft Azure y Amazon Web Services. Elegimos el proveedor y los servicios según los requisitos de la aplicación, las integraciones y la infraestructura del cliente. Un proyecto puede utilizar un proveedor o una combinación justificada por sus necesidades.
La arquitectura de recuperación se define según los componentes y los objetivos del servicio, considerando dónde conservar y restaurar las copias.
Recuperación en Google Cloud
Los flujos de GitHub Actions pueden coordinar el despliegue en Azure, incluyendo los recursos de infraestructura definidos para una aplicación.
Despliegues en Azure
AWS Backup permite centralizar políticas y tareas de respaldo para recursos compatibles. Su configuración depende de los servicios utilizados por el proyecto.
Respaldos en AWSEl historial de Git conserva el código. Una base de datos cambia con la operación diaria y necesita copias independientes. Lo mismo ocurre con los documentos cargados, las configuraciones y los secretos: cada componente requiere su propio mecanismo de conservación y acceso.
Historial Git y entregas Docker identificadas para reconstruir una versión de la aplicación.
Copias de bases de datos y documentos según la frecuencia, ubicación y retención acordadas.
Configuración documentada y secretos protegidos fuera del repositorio, con permisos para los responsables autorizados.
Acordamos cuánto historial conservar, cuánto tiempo puede tardar la recuperación y cuánta información reciente podría perderse entre dos copias. Estos objetivos se definen por servicio y se comprueban mediante pruebas de restauración.
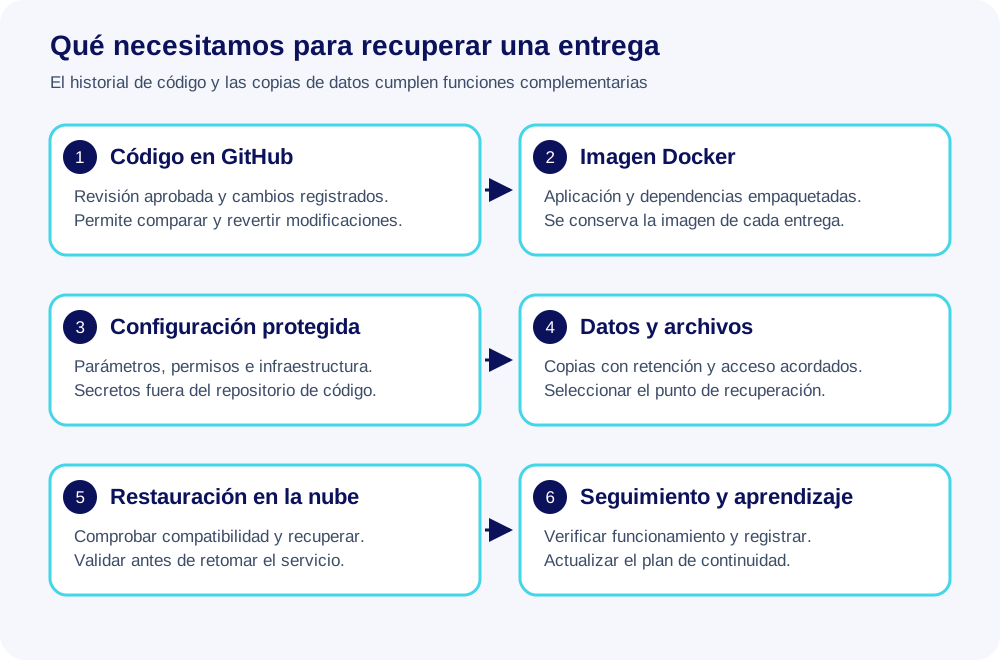
Identificar qué componentes están afectados y acordar responsables, autorizaciones y el punto al que se quiere volver.
Localizar la revisión de código, la imagen y las copias de datos y archivos compatibles con esa entrega.
Recuperar en un entorno controlado de nube y comprobar integridad, accesos y funcionamiento. Una versión antigua del código debe ser compatible con la estructura de la base de datos.
Coordinar el retorno al servicio, comprobar los procesos con el cliente y registrar lo realizado para mejorar el plan.
Por ejemplo, si una entrega afecta un proceso, podemos evaluar volver a la imagen anterior. Si además se dañó información, recuperar el código no basta: debemos seleccionar una copia de datos adecuada y revisar el efecto sobre los registros posteriores.
Revisemos tu infraestructura en la nube y las necesidades de continuidad para acordar un alcance.
Conversemos Solicitar soporte